AI時代にPoglがサイバーセキュリティを守る方法
最近、Poglと似たサービスで個人情報が流出する事故がありました。Poglはこれを受けて監視とセキュリティ対策をさらに強化し、この1か月に届いた攻撃の試みをすべて安全に遮断しました。
- 10月21日、ホーム画面に2,600万件のリクエストが集中するDDoS攻撃を受けました。いまはログインしていない人が見る画面をCDNが配り、同じ瞬間に集まったリクエストはDBに一度だけ問い合わせます。
- その後も、AIの脱獄プロンプト、偽の決済レシート、サーバーへのパスワード総当たり、Webの脆弱性スキャンが続きました。すべて遮断し、これらの試みで付与されたコインやクレジットはありません。
- すべての試みを安全に遮断しました。みなさまのアカウント、コイン、作ったゲームに影響はなく、特に必要な対応はありません。
Poglを使う人が増えるにつれ、攻撃の試みも絶えず届いています。Poglと似たサービスで個人情報が流出した事故を受け、Poglは監視とセキュリティ対策をさらに強化しました。11月13日には過去の記録を見直し、どんな試みがあり、どこで止まったのかを一つずつ確認しました。作成リクエスト、AIとの会話、決済記録、サーバーへの接続記録、Webリクエストの記録をあわせて見ました。
結論から言うと、すべての試みを安全に遮断しました。サーバーやDBに入られた形跡も、秘密鍵が外に漏れた形跡もなく、みなさまのアカウント、コイン、作ったゲームにも影響はありません。みなさまに特に必要な対応はありません。以下は試みごとにまとめた内容です。
10月21日、DDoS攻撃を受けました
10月21日の午後6時、pogl.comのホームにDDoS攻撃が来ました。2,600万件のリクエストが一度に押し寄せました。ファイアウォールが大半を遮り、通過した260万件はそれぞれDBを読み込みました。
ログインしていない人に見えるホーム画面は誰が見てもほぼ同じなのに、リクエストのたびにDBからゲーム一覧を読み直していました。リクエストが増えるとDBの負荷もそのまま増える仕組みだったため、攻撃の直後にこの仕組みを変えました。変えたのは2つです。
- ログインしていない人が開くホームと探索画面は、CDNが60秒間同じ画面を配ります。このリクエストはサーバーまで届きません。
- サーバーまで届いたリクエストでも、公開ゲーム一覧のように誰にとっても同じデータは15秒間覚えておきます。同じ瞬間に集まったリクエストは1つにまとめ、DBには一度だけ問い合わせます。
同じ状況をテスト環境で再現して確かめました。ログインしていないホーム画面のリクエスト1,000件を同時に送ったところ、DBが受けたクエリは変更前の15,567回から変更後は12回に減りました。
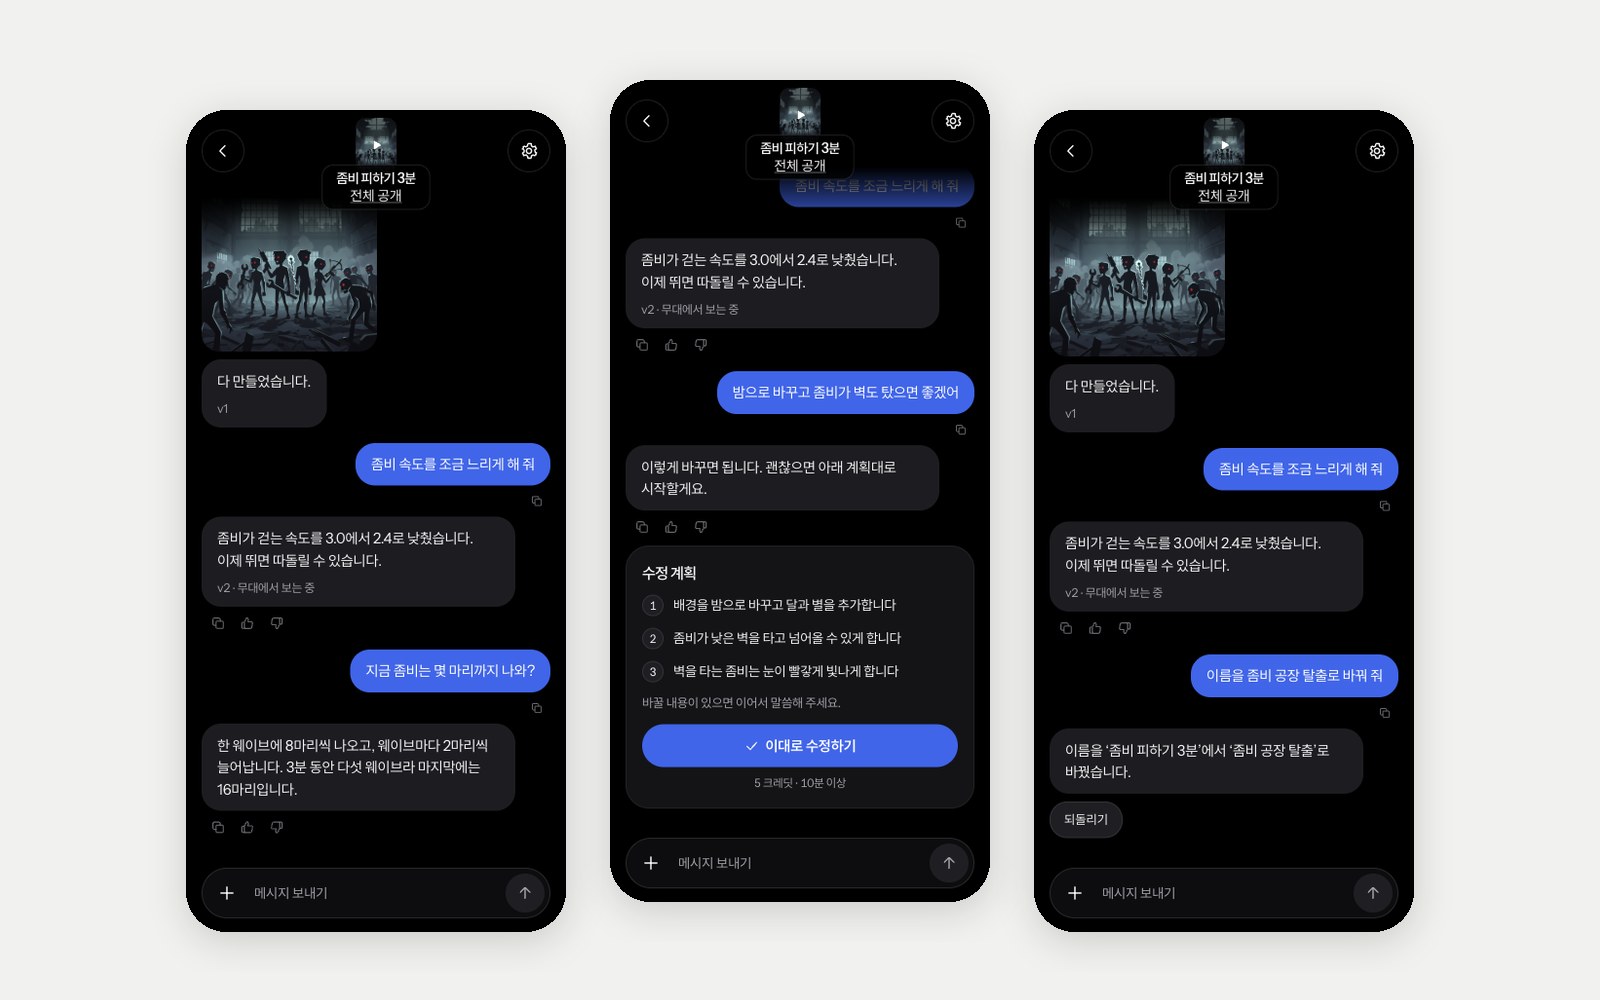
AIにルールを破らせようとする試みは、企画の段階で止まりました
作成欄にゲームの説明ではなく、ネットで出回っている「AIの脱獄プロンプト」を貼り付けたケースがありました。AIに本来のルールを無視するよう指示する文章です。10月21日から11月7日までに5人が7回試し、英語・中国語・韓国語のプロンプトが混ざっていました。ほかのゲームのチートやエイムボットを作ってほしいという依頼も一緒に届きました。
Poglは作成リクエストを受けると、まず企画AIがリクエストを読んで企画書を書きます。7回とも、この段階で「ゲームの依頼ではない」として止まりました。作られたゲームも、公開されたゲームもありません。学校のネット制限を回避するプログラムや、Poglコインをやり取りする仕組みのように、ゲームの形をした悪用目的の依頼も同じ段階で断りました。
偽の決済レシートはサーバーが拒否しました
アプリ内決済を改ざんするプログラムで作った偽のレシートも届きました。あるアカウントは登録から2分で署名の合わないレシートを3回送り、別のアカウントは1分間に確認できない決済を8回送りました。
Poglは、アプリから決済完了の知らせが来ただけではコインを付与しません。サーバーがレシートの署名と決済記録を直接確認してから付与します。そのため、どちらの場合も付与されたコインやクレジットはありません。偽のレシートを送ったアカウントには自動で警告がかかり、同じブラウザを使うほかのアカウントにも一緒にかかりました。
サーバーへのログイン試行と脆弱性スキャンは、すべて失敗しました
11月1日から、2台のサーバーにパスワードを変えながらログインしようとする試みが約1万6千回ありました。大半はネット全体を巡ってどのサーバーにも試す自動プログラムで、そのうち71回は「pogluser」のようにPoglの名前を入れたアカウントで試していました。
私たちのサーバーはパスワードでのログインを切っており、事前に登録した鍵でしか接続できません。そのため、これらの試みはすべて失敗し、成功したログインはすべて私たちが登録した鍵によるものでした。
Webのアドレスで、.env、.git、wp-adminのように設定ファイルや管理画面がよく置かれるパスを探るリクエストもありました。こうしたファイルや画面は公開アドレスに存在しないため、すべて「存在しないアドレス」として応答しました。
Poglがセキュリティを守る原則
今回の試みがすべて止まったのは、最初から次の原則を守ってきたからです。
- 重要な権限はサーバーのルールに置きます。AIにどんな指示文が届いても、コインの付与、決済、ゲームの公開はサーバーが別に確認します。
- 誰が見ても同じ画面は、DBまで届けません。攻撃のリクエストがどれだけ増えても、DBが受ける量はほとんど増えません。
- サーバーは登録した鍵でしか開きません。パスワードでのログインは止めてあり、設定ファイルや管理画面は公開のアドレスに置いていません。
- 記録を継続して確認します。攻撃が止まったかを記録で直接確かめ、新しい手口の試みが見えたらすぐに対応します。
- AIでも継続して点検します。AnthropicのCyber Verification Programを通じて、Mythosでもサービスを継続的に監視し、セキュリティを点検しています。
おわりに
- この1か月に届いたDDoS攻撃、AIの脱獄の試み、偽の決済、サーバーへのログイン試行と脆弱性スキャンは、すべて遮断しました。
- みなさまのアカウント、コイン、作ったゲームに影響はなく、特に必要な対応はありません。
- 攻撃の試みはこれからも続くと考え、記録を継続して点検し、AnthropicのMythosでも継続的に監視しながら対応していきます。